帮助中心
这里有最新的使用文档和教程
【安全风险通告】PHP“php2shell”远程代码执行漏洞风险提醒
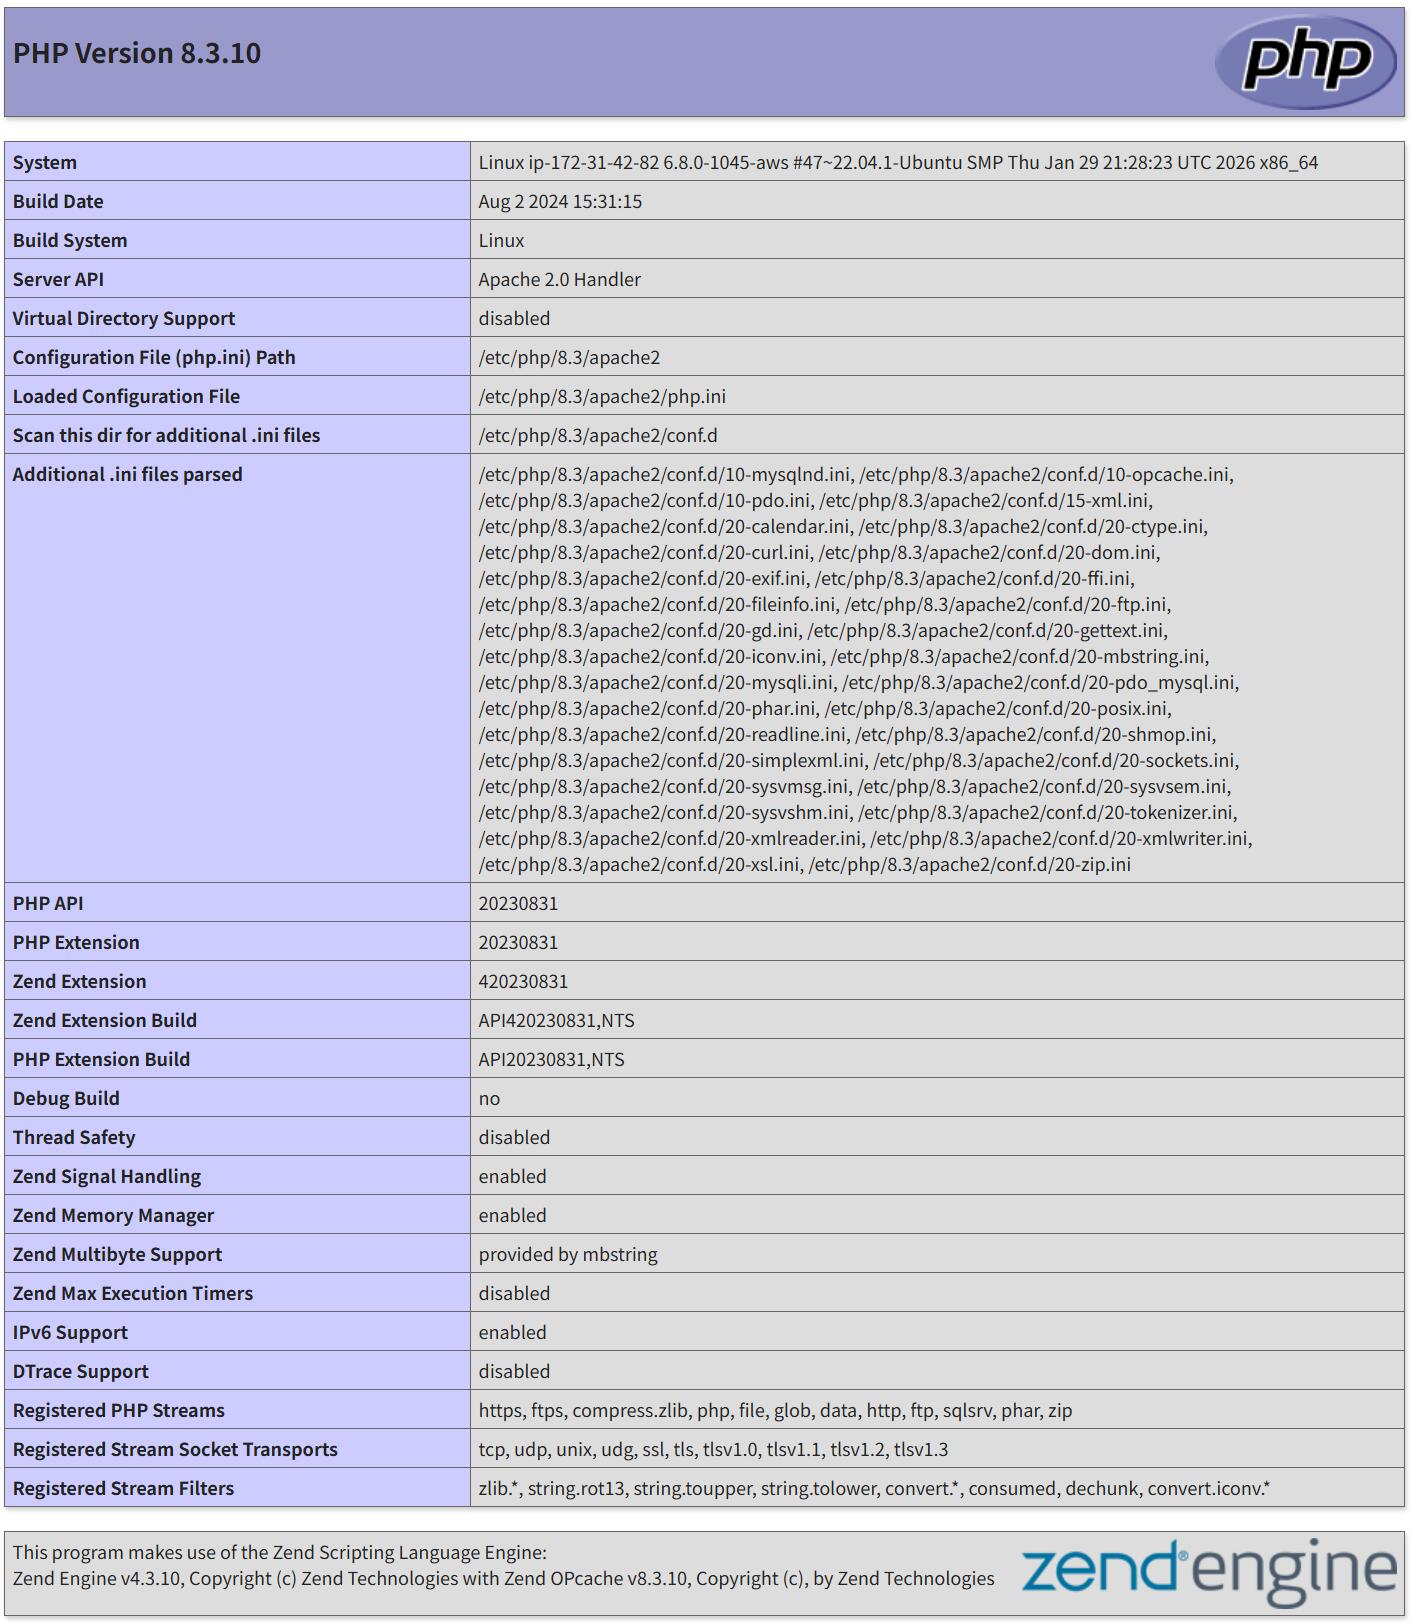
近日监测到 PHP 存在两处高危远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619,代号“php2shell”)。攻击者可能构造恶意请求触发漏洞,进而执行任意代码并控制服务器。
修复方案:
在打补丁或升级PHP版本期间,尽可能的减少暴露风险,但这些措施不能替代 PHP 修复。
如您的业务使用 PHP,请尽快开展安全自查,并按以下要求升级:
PHP 8.2:升级至 8.2.35 或更高版本
PHP 8.3:升级至 8.3.36 或更高版本
PHP 8.4:升级至 8.4.27 或更高版本
PHP 8.5:升级至 8.5.12 或更高版本
PHP 8.1 及更早版本:已停止支持,请升级至受支持的最新版本
如确认处于影响范围,请及时升级修复;暂时无法升级的,请先采取官方缓解措施,降低被攻击风险。
- 上一篇:没有了
- 下一篇:2026常用VPS脚本合集,2026常用VPS脚本